Anthropic 用 Mythos 找出 79 个内核 bug,把原始数据打包发给了 Greg Kroah-Hartman。Greg 在 Kernel Recipes 2026 的演讲里公布了核对结果,最后只认下 10 个真修复。
同样在这场演讲里,他提到漏洞从修复到出现利用的间隔,已经从补丁后 63 天变成了负 7 天。Mandiant 的 M-Trends 2026 基于 2025 年的事件调查,也估算出平均利用时间比补丁发布早 7 天。
维护者对这批报告并不买账。Greg 逐条拆解了 79 份报告,其中 14 个根本不是 bug,3 个完全凭空编造,另有 11 个在报告发出前就被别人公开修掉了。
他列出的待修改项有 20 处,覆盖 root 挂载恶意文件系统镜像、电信网络的 SCTP、无 MMU 系统,以及本地恶意用户访问 GPU 等场景。这些数字加起来对不上 79,算不出准确的误报率,Greg 自己也调侃了一句“LLMs cannot count”。
模型直接生成的补丁同样靠不住。今年夏天,Greg 让六名研究生审了一批模型补丁,看上去对的那些里有一半是错的。
有的补丁根本打不上,有的问题本来不存在,甚至有补丁把 mutex_unlock 改成了 mutex_destroy,原解锁动作直接没了,反而引入新 bug。Greg 还发现,审这类补丁时把解释修改意图的 changelog 删掉、只看代码,审查效果反而更好。
维护者审这些报告和补丁很费劲,使用方却不能因此松一口气。一旦漏洞或补丁信息公开,模型就不需要从头找 bug,直接拿着公开资料拼利用链。
Anthropic 9 月底发的报告里有一个具体测算。他们把智谱的开放权重模型 GLM-5.3 和自家的 Mythos 放到一起评测,其中一项任务是在隔离沙箱里,针对研究人员设置的离线目标,用已公开漏洞构造利用链。
研究人员把 Chrome 新公开的 CVE-2026-11645 和另一个已知漏洞的资料交给 GLM-5.3-Flash,几乎没给额外提示。模型跑了 8 小时,加上研究人员 20 分钟的人工操作,就在 ARM64 上做出了稳定绕过指针认证(PAC)的利用链。按智谱 API 定价估算,单次模型费用是 20.40 美元,不含人工时间。
这份单方评测我没有复现,20.40 美元也不是平均攻击成本,但它说明了风险落在哪里。实验用的都是补丁公开后的材料,只要线上还在跑旧版本,这些公开资料就成了现成的线索。
哪怕单看一个模型像 Greg 说的只是“really dumb bots”,它们也会一直试,还会把几个单看无害的小问题串成利用链。所以内核使用方不能只挑高危 CVE 来补,所有 stable 修复都要跟上,内核以外的依赖也要分别读更新说明。他在演讲里说得很直白,“people are not rolling out fixes to their systems”。
安全补丁拖着没上生产,常见的原因是它和业务升级绑在了一起。大版本升级牵动面广、回归风险高,补丁夹在里面,只能跟着一起等排期。
要缩短上线间隔,第一步是把安全补丁从大版本升级里拆出来。让 Dependabot 或 Renovate 自动开安全 PR,里面只改本次修复所需的依赖版本,写清影响范围和必跑测试,把格式化、重构和无关升级另开 PR。回滚时撤掉的只是一次依赖版本变更,不用把大版本里的新功能一起退掉。
这条快车道只走上游已经发布的修复版本,模型临时生成、还没核验的补丁不进这个流程。对于有测试覆盖、能快速回滚的补丁级更新,CI 通过后当天合并,单独安排部署,测试薄弱的模块留给人工检查。小版本更新偶尔也会带出回归,但回滚一次的代价,比把已知漏洞留到下个季度小得多。
依赖清单更新了,容器里的系统包却未必跟着变。按 Docker 构建最佳实践 的说明,镜像是构建那一刻的快照,Dockerfile 里写着 python:3.12,上游更新了标签,已经构建好的应用镜像并不会跟着变。定时重建时加上 --pull,让 Docker 每次检查并拉取最新基础镜像再构建、跑测试。每周一次可以当起步频率,具体频率看业务暴露面,遇到已知高危修复就单独重建,不等例行任务。
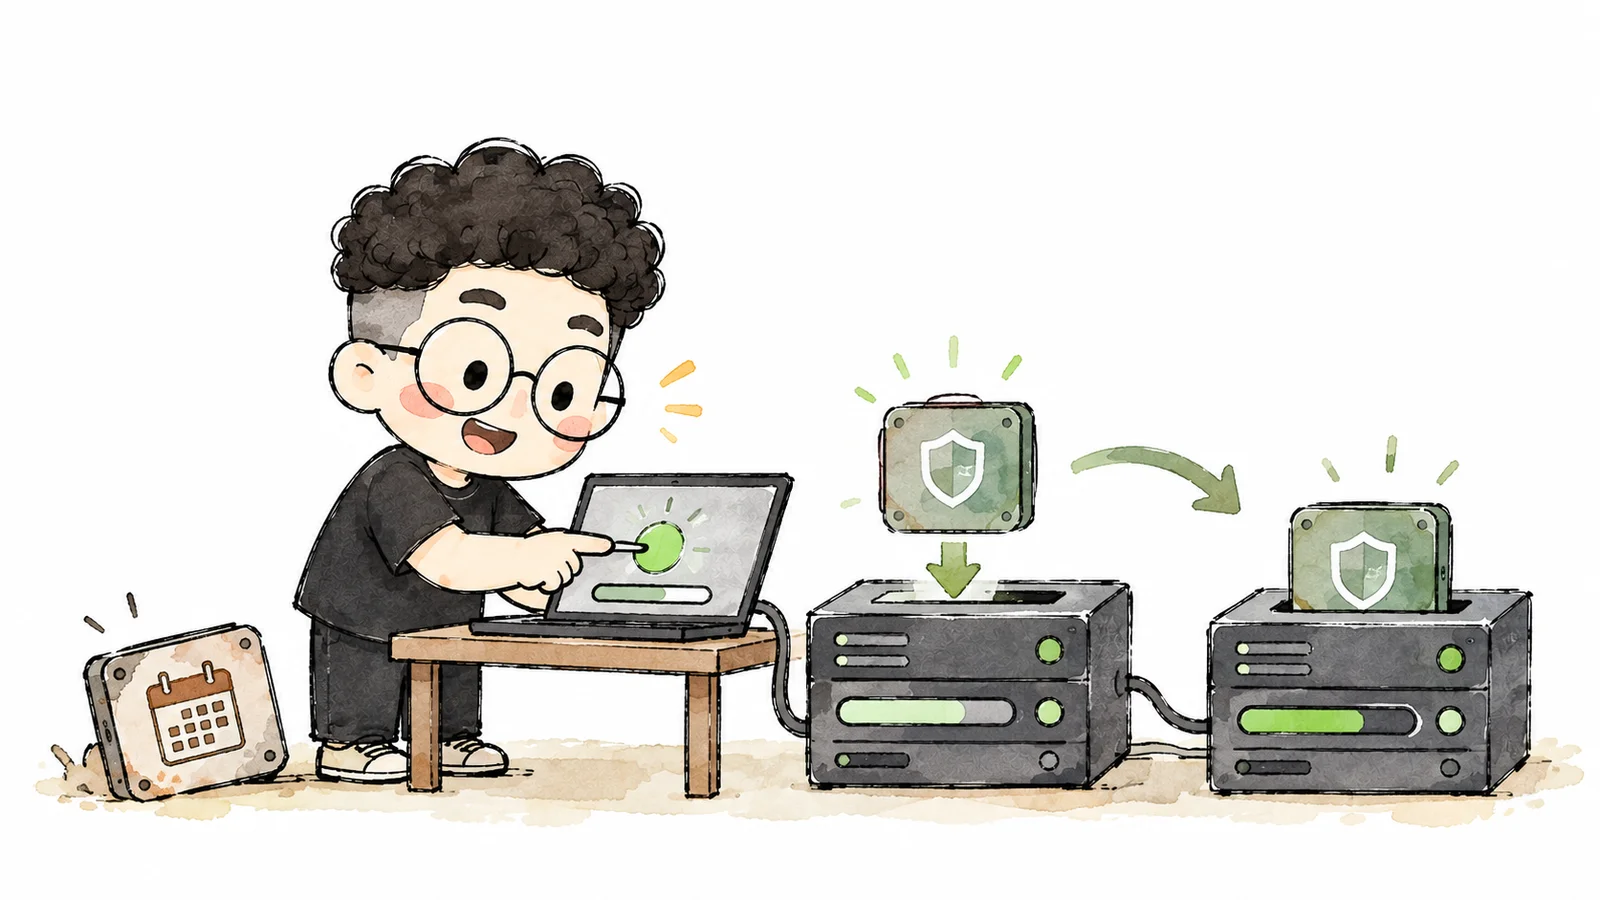
安全更新不能停在“PR 已合并”,发布记录里要写清新镜像的摘要,部署后拿它核对线上实例。 只要还有实例跑在旧镜像上,这条更新就继续标为“待部署”;发生回滚时记下退回的版本,把待处理状态留着,别让团队误以为线上已经修完。
把上游修复发布日期和生产换版日期记在同一份发布记录里,先查间隔最长的那一次,时间到底卡在合并、构建还是发布窗口,很快就能看清。
文中链接
- 演讲https://www.youtube.com/watch?v=NnV_cWeoo5Q
- M-Trends 2026https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2026
- 报告https://www.anthropic.com/research/glm-5-3-and-the-spread-of-advanced-cyber-capabilities
- Docker 构建最佳实践https://docs.docker.com/build/building/best-practices/#rebuild-your-images-often
版权声明
- 作者
- XingKaiXin
- 标题
- AI 报的 79 个内核 bug 只认下 10 个,漏洞利用却平均比补丁早 7 天
- 发布时间
- 2026年11月20日
本作品采用CC BY-NC-ND 4.0 DEED许可。